Un nuevo estándar regulatorio europeo
La Agencia Española de Protección de Datos (AEPD) y la Autoridad Helénica de Protección de Datos (HDPA) han presentado una guía pionera que redefine la gestión de datos de alto valor y especial protección. El documento técnico unifica criterios entre la gobernanza del Reglamento General de Protección de Datos (RGPD), el Reglamento de Gobernanza de Datos (DGA) y el futuro Espacio Europeo de Datos de Salud (EHDS). Desarrollado con el respaldo de Eurostat, la Dirección General del Dato de España, el Garante per la protezione dei dati personali de Italia y la Information Commissioner's Office (ICO) de Reino Unido, este marco proporciona certeza técnica a las organizaciones que necesitan explotar información sensible mediante modelos avanzados de computación.
La iniciativa responde a la creciente necesidad de habilitar la investigación algorítmica sin comprometer las libertades fundamentales ni la confidencialidad de la ciudadanía. Al definir con precisión qué constituye un Entorno de Tratamiento Seguro (ETS), las autoridades reguladoras ofrecen a administraciones públicas, consorcios hospitalarios y empresas tecnológicas un itinerario auditable para colaborar en proyectos analíticos complejos sin incurrir en transferencias ilícitas de datos.
El cambio de paradigma: compute-to-data
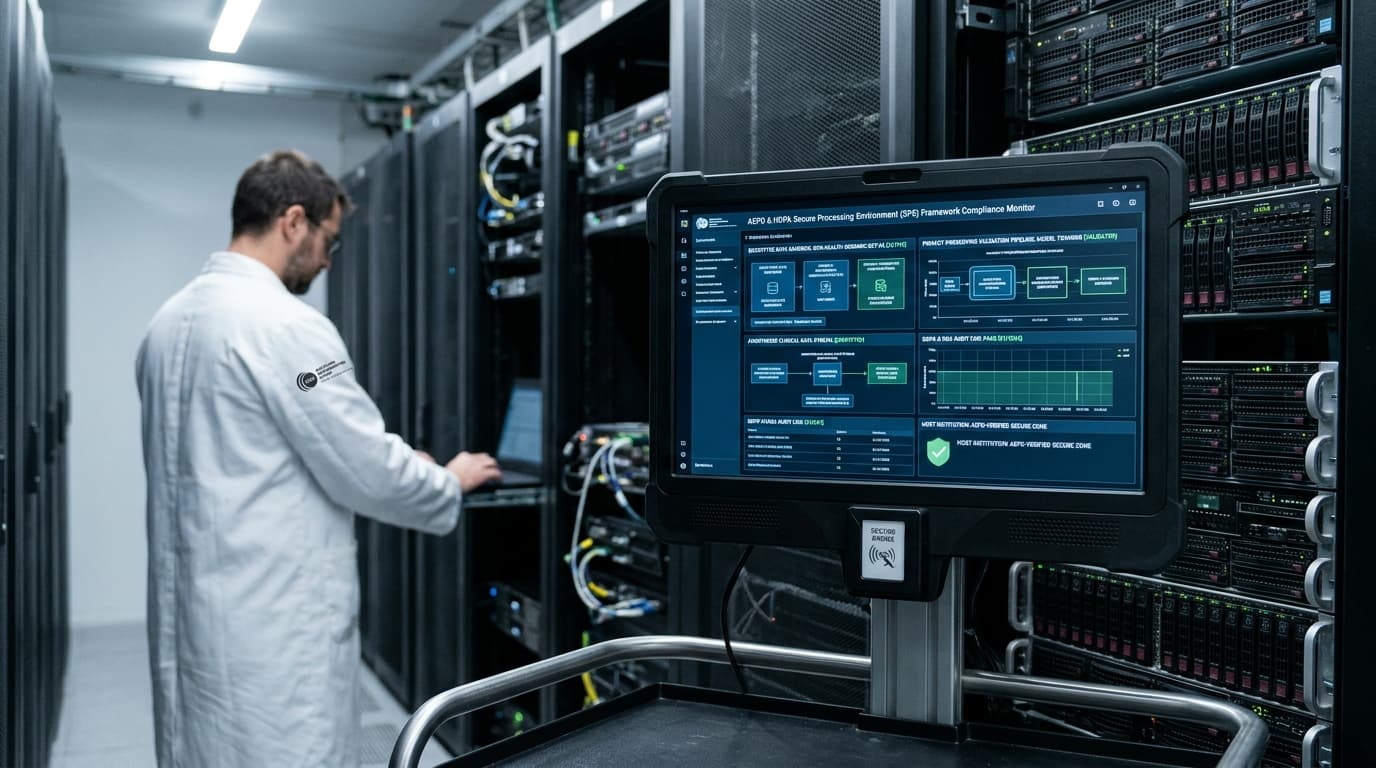
El núcleo conceptual de la guía radica en la erradicación del intercambio tradicional de ficheros masivos o copias anonimizadas imperfectas. El marco consagra el enfoque 'compute-to-data': en lugar de enviar los datos hacia el algoritmo o el investigador externo, el código analítico y las canalizaciones de entrenamiento son las que ingresan en un entorno blindado, parametrizado y vigilado en todo momento. Las descargas de microdatos y registros clínicos o financieros individuales quedan terminantemente prohibidas en los niveles de seguridad prescritos.
Dentro de este esquema, el gestor del ETS mantiene el control absoluto sobre la infraestructura, impidiendo cualquier vía de fuga física o lógica. Los investigadores u operadores de IA únicamente interactúan a través de interfaces controladas donde las sesiones de cómputo quedan indexadas. Al finalizar el procesamiento, el investigador no obtiene los datos subyacentes, sino exclusivamente los pesos matemáticos del modelo o los agregados estadísticos previamente revisados.
Madurez de tecnologías PETs requeridas
Para sustentar la inviolabilidad del entorno, la guía detalla el despliegue indispensable de Tecnologías de Mejora de la Privacidad (PETs, por sus siglas en inglés). La combinación de computación federada, privacidad diferencial con presupuestos de privacidad acotados y enclaves de computación confidencial permite procesar registros altamente confidenciales preservando garantías formales de desanonimización.
En el análisis de basebcn, la adopción de estas técnicas no debe contemplarse como una sobrecarga computacional, sino como la arquitectura de base requerida para certificar la conformidad en auditorías regulatorias y asegurar la viabilidad comercial de soluciones de salud digital y analítica avanzada.
Arquitectura y filtros contra la inversión de modelos
Uno de los puntos más rigurosos del documento conjunto es la obligatoriedad de implementar controles de salida específicos orientados al aprendizaje automático. El entrenamiento de redes neuronales profundas sobre historiales clínicos o biométricos conlleva el riesgo de que el modelo 'memorice' casos atípicos, facilitando ataques de inversión de modelo (model inversion) o de inferencia de pertenencia (membership inference) donde terceros maliciosos reconstruyen los registros originales mediante consultas dirigidas.
Por ello, los ETS deben contar con compuertas automatizadas y comités técnicos de validación de salidas (output checking). Este procedimiento evalúa que los gradientes, coeficientes o inferencias exportadas carezcan de vector de reidentificación antes de que los resultados puedan salir físicamente del enclave seguro.
- Distribución funcional representativa de los componentes de seguridad de un entorno de tratamiento seguro.
Impacto en el ecosistema biomédico de Barcelona
Para Cataluña, este marco representa una ventaja competitiva de primer orden. Instituciones de referencia internacional como el Barcelona Supercomputing Center - Centro Nacional de Supercomputación (BSC-CNS), el Hospital Clínic, el Hospital Vall d'Hebron y los centros de investigación integrados en Biocat disponen ahora de una guía explícita respaldada por la AEPD para articular infraestructuras federadas de investigación clínica.
El posicionamiento de Barcelona como polo europeo de biotecnología e inteligencia artificial aplicada se consolida al poder ofrecer a promotores farmacéuticos y consorcios internacionales plataformas de entrenamiento algorítmico que satisfacen plenamente los requerimientos de la DGA y del EHDS. Esta homologación técnica agiliza la firma de convenios de compartición de datos y previene bloqueos jurídicos habituales en comités éticos de investigación.
Evaluación de madurez técnica de su organización
La transición hacia los Entornos de Tratamiento Seguro exige auditar la madurez de los sistemas analíticos existentes, desde la gobernanza del dato hasta la seguridad perimetral de los clústeres de cómputo. Conocer el punto de partida es indispensable para trazar un plan de adecuación eficiente.
Este autodiagnóstico preliminar permite identificar en qué medida su infraestructura actual responde a las directrices conjuntas de la AEPD y la HDPA.
¿Cómo acceden actualmente los analistas externos o desarrolladores de IA a los datos?
Perspectivas estratégicas para el despliegue de IA
La publicación de esta guía conjunta marca un punto de inflexión en la manera en que Europa compatibiliza el auge de la inteligencia artificial generativa y predictiva con la protección estricta de la privacidad. Al clarificar las obligaciones operativas, los reguladores han desarmado la falsa dicotomía entre seguridad del dato y competitividad científica.
Las organizaciones que adapten con rapidez sus entornos analíticos a estas directrices disfrutarán de una posición preferente para liderar consorcios europeos, atraer inversión en salud digital y explotar activos analíticos con pleno respaldo legal. El futuro de la IA estratégica descansa en la inviolabilidad del entorno computacional.
“El cambio hacia el modelo compute-to-data consolida un estándar operativo donde los datos nunca abandonan su perímetro gobernado.”