Un nou estàndard regulatori europeu
L'Agència Espanyola de Protecció de Dades (AEPD) i l'Autoritat Hel·lènica de Protecció de Dades (HDPA) han presentat una guia pionera que redefineix la gestió de dades d'alt valor i protecció especial. El document tècnic unifica criteris entre la governança del Reglament General de Protecció de Dades (RGPD), el Reglament de Governança de Dades (DGA) i el futur Espai Europeu de Dades de Salut (EHDS). Desenvolupat amb el suport d'Eurostat, la Dirección General del Dato d'Espanya, el Garante per la protezione dei dati personali d'Itàlia i l'Information Commissioner's Office (ICO) del Regne Unit, aquest marc proporciona certesa tècnica a les organitzacions que necessiten explotar informació sensible mitjançant models avançats de computació.
La iniciativa respon a la creixent necessitat d'habilitar la recerca algorítmica sense comprometre les llibertats fonamentals ni la confidencialitat de la ciutadania. En definir amb precisió què constitueix un Entorn de Tractament Segur (ETS), les autoritats reguladores ofereixen a administracions públiques, consorcis hospitalaris i empreses tecnològiques un itinerari auditable per col·laborar en projectes analítics complexos sense incórrer en transferències il·lícites de dades.
El canvi de paradigma: compute-to-data
El nucli conceptual de la guia rau en l'erradicació de l'intercanvi tradicional de fitxers massius o còpies anonimitzades imperfectes. El marc consagra l'enfocament 'compute-to-data': en comptes d'enviar les dades cap a l'algorisme o l'investigador extern, el codi analític i les canonades d'entrenament són les que ingressen en un entorn blindat, parametritzat i vigilat en tot moment. Les descàrregues de microdades i registres clínics o financers individuals queden terminantment prohibides en els nivells de seguretat prescrits.
Dins d'aquest esquema, el gestor de l'ETS manté el control absolut sobre la infraestructura, impedint qualsevol via de fuga física o lògica. Els investigadors o operadors d'IA únicament interactuen a través d'interfícies controlades on les sessions de càlcul queden indexades. En finalitzar el processament, l'investigador no obté les dades subjacents, sinó exclusivament els pesos matemàtics del model o els agregats estadístics prèviament revisats.
Maduresa de tecnologies PETs requerides
Per sustentar la inviolabilitat de l'entorn, la guia detalla el desplegament indispensable de Tecnologies de Millora de la Privadesa (PETs, per les seves sigles en anglès). La combinació de computació federada, privadesa diferencial amb pressupostos de privadesa acotats i enclavaments de computació confidencial permet processar registres altament confidencials preservant garanties formals de desanonimització.
En l'anàlisi de basebcn, l'adopció d'aquestes tècniques no s'ha de contemplar com una sobrecàrrega computacional, sinó com l'arquitectura de base requerida per certificar la conformitat en auditories regulatòries i assegurar la viabilitat comercial de solucions de salut digital i analítica avançada.
Arquitectura i filtres contra la inversió de models
Un dels punts més rigorosos del document conjunt és l'obligatorietat d'implementar controls de sortida específics orientats a l'aprenentatge automàtic. L'entrenament de xarxes neuronals profundes sobre historials clínics o biomètrics comporta el risc que el model 'memoritzis' casos atípics, facilitant atacs d'inversió de model (model inversion) o d'inferència de pertinença (membership inference) on tercers maliciosos reconstrueixen els registres originals mitjançant consultes dirigides.
Per això, els ETS han de comptar amb comportes automatitzades i comitès tècnics de validació de sortides (output checking). Aquest procediment avalua que els gradients, coeficients o inferències exportades no continguin vectors de reidentificació abans que els resultats puguin sortir físicament de l'enclavament segur.
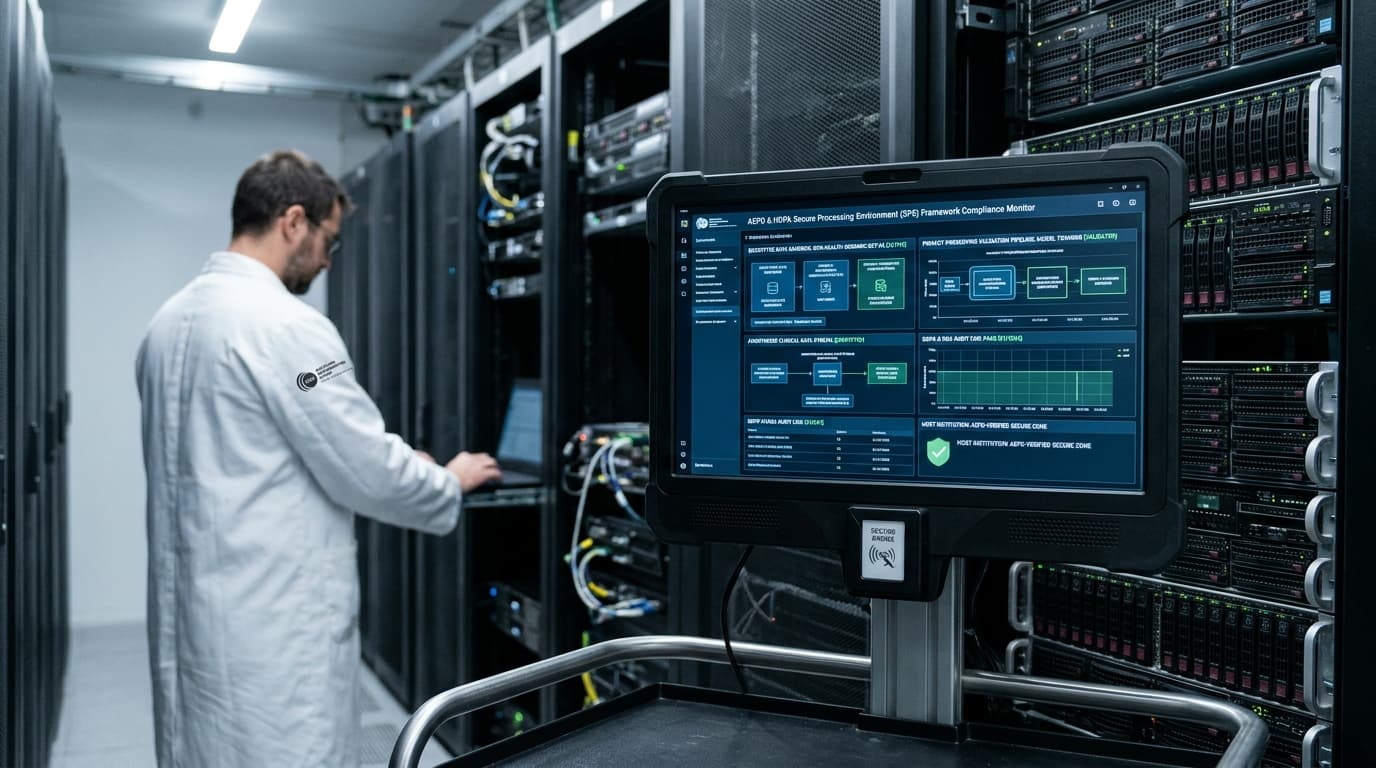
- Distribució funcional representativa dels components de seguretat d'un entorn de tractament segur.
Impacte en l'ecosistema biomèdic de Barcelona
Per a Catalunya, aquest marc representa un avantatge competitiu de primer ordre. Institucions de referència internacional com el Barcelona Supercomputing Center - Centro Nacional de Supercomputación (BSC-CNS), l'Hospital Clínic, l'Hospital Vall d'Hebron i els centres de recerca integrats a Biocat disposen ara d'una guia explícita recolzada per l'AEPD per articular infraestructures federades de recerca clínica.
El posicionament de Barcelona com a pol europeu de biotecnologia i intel·ligència artificial aplicada es consolida en poder oferir a promotors farmacèutics i consorcis internacionals plataformes d'entrenament algorítmic que satisfan plenament els requeriments de la DGA i de l'EHDS. Aquesta homologació tècnica agilitza la signatura de convenis de compartició de dades i prevé bloquejos jurídics habituals en comitès ètics de recerca.
Avaluació de maduresa tècnica de la vostra organització
La transició cap als Entorns de Tractament Segur exigeix auditar la maduresa dels sistemes analítics existents, des de la governança de la dada fins a la seguretat perimetral dels clústers de computació. Conèixer el punt de partida és indispensable per traçar un pla d'adequació eficient.
Aquest autodiagnòstic preliminar permet identificar en quina mesura la vostra infraestructura actual respon a les directrius conjuntes de l'AEPD i l'HDPA.
Com accedeixen actualment els analistes externs o desenvolupadors d'IA a les dades?
Perspectives estratègiques per al desplegament d'IA
La publicació d'aquesta guia conjunta marca un punt d'inflexió en la manera com Europa fa compatible l'auge de la intel·ligència artificial generativa i predictiva amb la protecció estricta de la privadesa. En clarificar les obligacions operatives, els reguladors han desarmat la falsa dicotomia entre seguretat de la dada i competitivitat científica.
Les organitzacions que adaptin ràpidament els seus entorns analítics a aquestes directrius gaudiran d'una posició preferent per liderar consorcis europeus, atreure inversió en salut digital i explotar actius analítics amb ple suport legal. El futur de la IA estratègica descansa en la inviolabilitat de l'entorn computacional.
“El canvi cap al model compute-to-data consolida un estàndard operatiu on les dades mai no abandonen el seu perímetre governat.”